CDPW · CocoonDevProtectWordpress
Votre WordPress audité, sans plateforme lourde.
CDPW analyse le serveur, les fichiers, les extensions et les signaux suspects pour produire une lecture claire de l'état de sécurité WordPress.
- Dès 19 € / mois
- Licence Pro offline
- Rapport HTML et JSON
$sudo ./wp-audit --pro
✓PHP et cœur WordPress à jour
✓Checksums du cœur conformes
!3 extensions non maintenues
!2 comptes admin inactifs
×Fichier PHP suspect dans uploads/
→report.html · report.json générés
1 priorité, 2 points à planifierPlan d'action trié par impact
Fonctions principales
Ce que CDPW contrôle sur un site WordPress.
Le produit rassemble les contrôles utiles pour comprendre rapidement l'état d'un WordPress et prioriser les corrections.
Free
EnvironnementLire la base technique du site et vérifier que le serveur est compatible.
- Version PHP et environnement serveur
- Inventaire WordPress, thèmes et extensions
- Fichiers modifiés récemment
- Permissions sensibles
- Rapport HTML/JSON
Pro
DétectionIdentifier les signaux suspects et produire une synthèse exploitable pour corriger, surveiller ou relancer un audit après intervention.
- Signatures malware et webshells
- Checksums du cœur WordPress
- Extensions abandonnées
- Comptes admin et options suspectes
- Alertes et plan d'action priorisé
Usages
Pensé pour les WordPress à surveiller.
CDPW sert aux profils qui doivent contrôler un WordPress vite, garder une trace lisible et décider des corrections prioritaires.
Contrôler un site sans empiler les outils
Un outil lançable côté serveur pour obtenir rapidement un état technique et une liste de points à corriger.
Standardiser les contrôles avant reprise
Avant une reprise de site, une migration ou un support, le rapport donne une base commune pour qualifier les risques.
Rendre visibles les signaux faibles
Les preuves collectées aident à décider si une mise à jour, un nettoyage ou une surveillance régulière devient nécessaire.
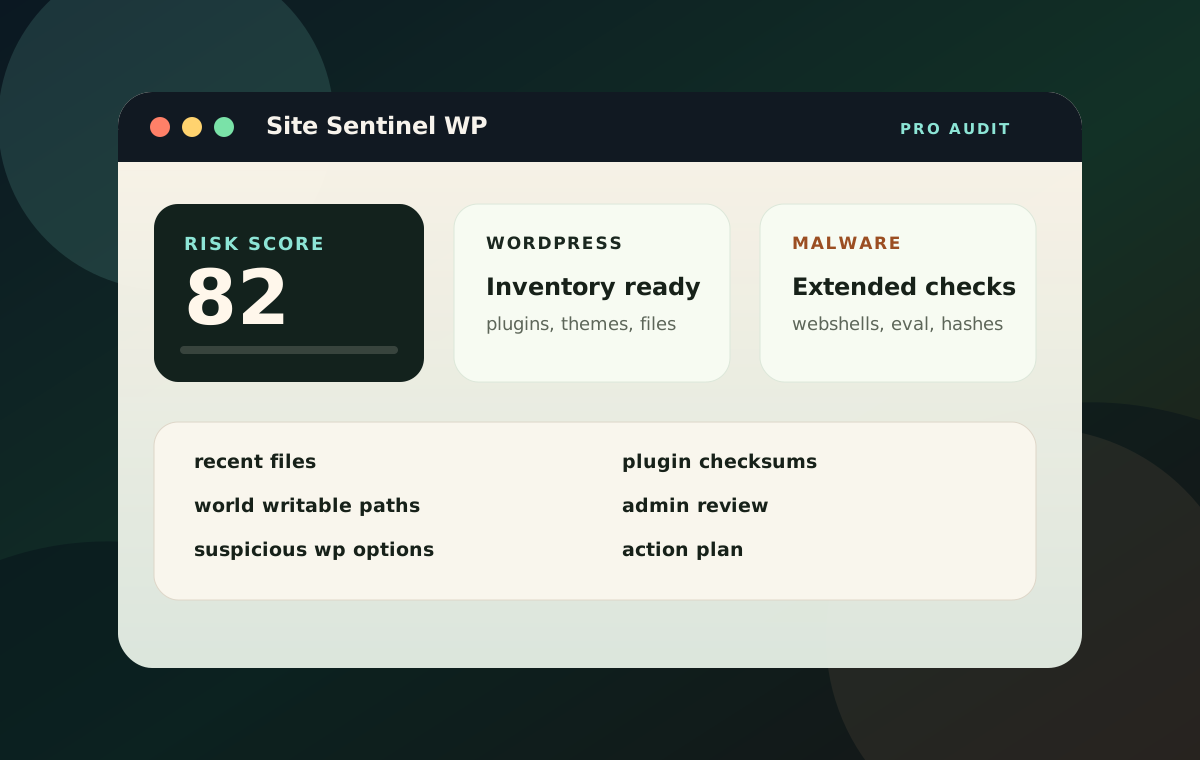
Pack autonomeVersion 1.1.0
Livraison
Simple à lancer, complet dans ses contrôles.
CDPW embarque son runtime et peut être livré comme archive autonome. La licence Pro reste offline, adaptée aux environnements client où l'accès réseau est limité.
- Archive distribuable préparée par
build_release.sh. - Commande unique
wp-auditpour Free, Pro et focus plugin. - Enterprise possible : marque blanche, règles custom et export ticketing.
Parcours produit
Contrôler, approfondir, corriger.
Trois étapes, sur le serveur du client, sans compte en ligne ni agent permanent.
Lancer le diagnostic
Vous lancez l'audit sur le serveur WordPress et obtenez rapidement une première lecture exploitable.
Activer Pro pour approfondir
La commande sudo ./wp-audit --pro active les collecteurs avancés quand le contrôle doit aller plus loin.
Prioriser les corrections
Le rapport aide à hiérarchiser les corrections, préparer une migration propre ou vérifier le site après nettoyage.
Offres
Un prix clair, selon votre rythme.
Commencez gratuitement pour vérifier la compatibilité, puis passez en Pro ou commandez un audit ponctuel.
Vérifier la compatibilité du serveur et lire la base technique du site.
Ou 190 € par an. Malware, checksums, webshells, comptes admin et plan d'action.
Un rapport complet et une synthèse priorisée, sans abonnement.
Paiement sécurisé par Stripe · CGV et licence détaillées avant achat.
Comparer les offres
Un doute sur un site ?
Savoir où en est votre WordPress, avant qu'il ne soit trop tard.
Décrivez le site et son contexte : nous vous dirons quelle offre convient, ou si un audit ponctuel suffit.